Карта в кошельке, а деньги уходят: Ghost Tap атакует владельцев Android
Международная компания в сфере кибербезопасности Group-IB 8 января 2026 года опубликовала отчёт о новой волне схемы Ghost Tap, позволяющей списывать деньги с банковской карты без физической кражи пластика. По оценке аналитиков, атака опирается на инструменты для ретрансляции NFC-сигнала и быстро превращается в отдельный подпольный сервисный рынок, где уже есть «бренды», подписки и собственная поддержка.
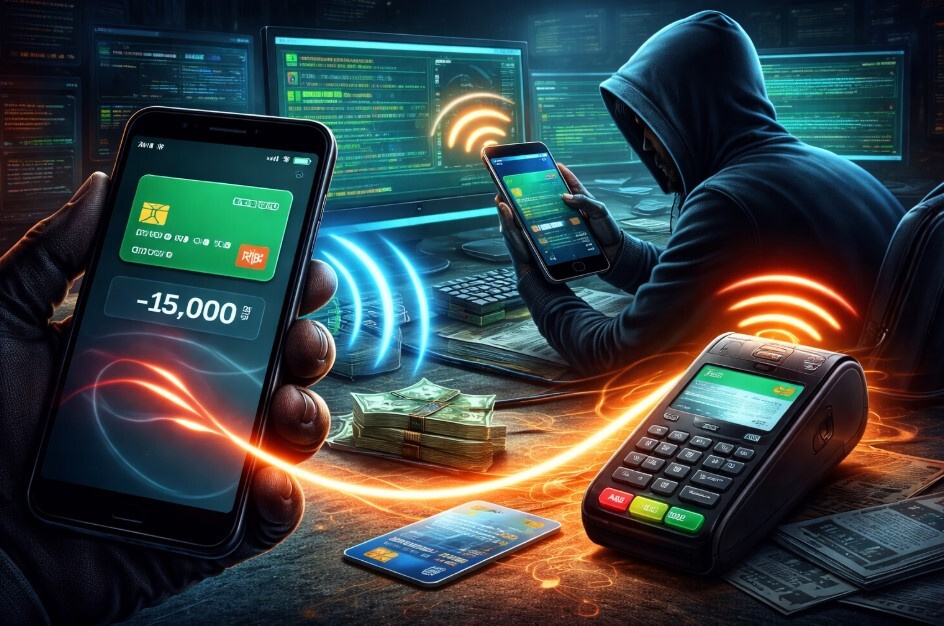
Механика строится на паре Android-приложений, которые действуют на разных сторонах атаки. Первое, условно «Reader», стараются установить на смартфон жертвы через социальную инженерию: под предлогом «проверки личности», «обновления платёжных данных» или «подтверждения карты» пользователя убеждают поставить приложение и приложить карту к телефону. Второе приложение, «Tapper», находится у злоумышленника: оно эмулирует карту и передаёт полученный сигнал на платёжный терминал.
В результате возможны удалённые бесконтактные платежи — операция проходит так, будто карта действительно поднесена к POS-терминалу. Ключевой момент схемы в том, что преступнику достаточно одного «проверочного» касания, после чего роль «моста» начинает выполнять устройство жертвы.
Подпольный рынок уже похож на сервис
В отчёте описывается, что Ghost Tap — это не единичная поделка, а коммерческая модель. Аналитики перечисляют несколько конкурирующих наборов инструментов, включая TX-NFC, X-NFC и NFU Pay, которые распространяются преимущественно через телеграм-каналы. Доступ к таким решениям, по данным исследования, продаётся по подписке: от 45 долларов в день до суммы свыше 1 000 долларов за три месяца.
Group-IB также зафиксировала не менее 54 вариантов APK, используемых в связке с этой схемой. Отдельно отмечается «клиентский сервис» подполья: некоторые продавцы предлагают круглосуточную поддержку и работают посменно, чтобы операции можно было проводить в любое время.
Где слабое место и почему это опасно
Схема держится не столько на «магии технологий», сколько на том, как легко вынудить человека поставить лишнее приложение и выполнить короткую инструкцию. В качестве приманки фигурируют сообщения и звонки, а одним из каналов первичного заражения в отчёте называется SMS-фишинг. На этом фоне NFC-мошенничество становится особенно неприятным для пользователя: карта остаётся при владельце, а списания выглядят как легитимные оплаты в торговой точке.
Для вывода средств, по данным исследования, дополнительно используются нелегально полученные платёжные терминалы, которые также продаются в Telegram. В отчёте упоминается группа Oedipus, торговавшая терминалами крупных финансовых организаций в странах Ближнего Востока, Северной Африки и Азии. Через одного такого продавца, как утверждают аналитики, с ноября 2024 года по август 2025 года прошло как минимум 355 тысяч долларов нелегальных транзакций.
Что может измениться для пользователей и банков
Появление «подписок» и масштабы оборота у продавцов терминалов указывают на риск дальнейшего роста. В подобных условиях банки, как правило, усиливают мониторинг операций, корректируют антифрод-правила и могут ужесточать сценарии подтверждения платежей, особенно когда видят нетипичные паттерны по бесконтактным операциям. При этом окончательная картина распространения Ghost Tap будет зависеть от того, насколько быстро будут блокироваться каналы распространения вредоносных приложений и пресекаться оборот «серых» терминалов.
Group-IB подчёркивает, что детали отдельных эпизодов могут уточняться по мере появления новых образцов и инфраструктуры, однако сама модель атаки уже описана достаточно подробно, чтобы считать её устойчивой и воспроизводимой.
Ghost Tap показывает, как одна короткая «проверка карты» может превратиться в серию незаметных списаний. На рынке уже сформировались инструменты, продавцы и логистика — а значит, риск повторения таких атак остаётся высоким.